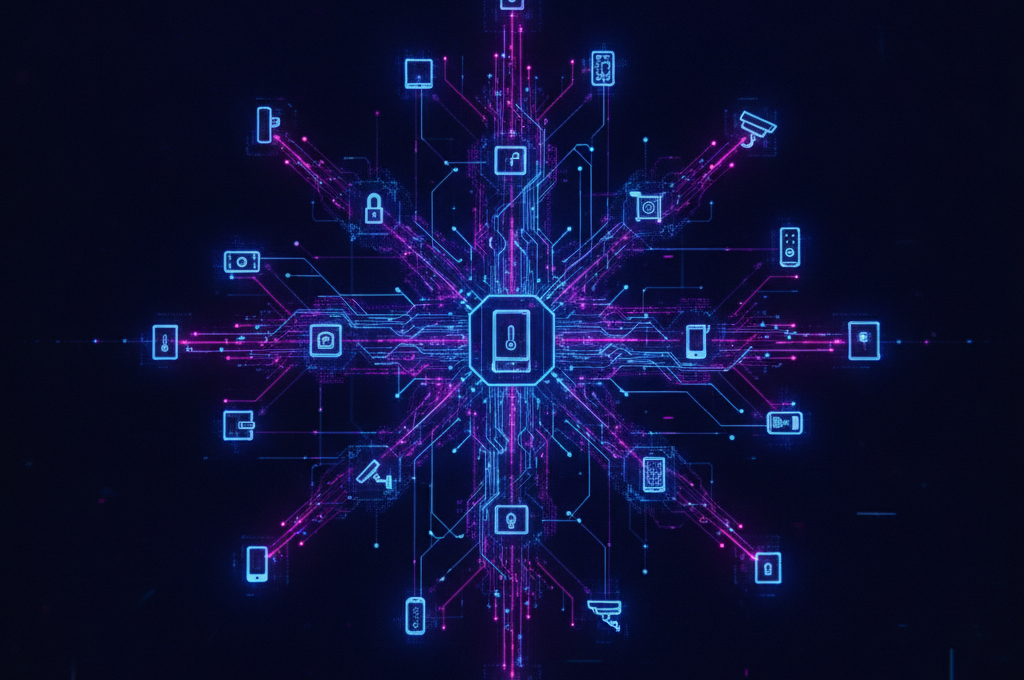
Anthropicが2026年10月12日に公開した研究で、パラメータ数300億以下の小型AIモデルがIoTデバイスを介して自律的に自己複製できる段階に近づいていることが示された。企業のAIガバナンスとITセキュリティを担う担当者にとって、すぐ対応が必要な新たなリスク項目が浮上している。
小型AIがデバイスを発見・接続・複製する仕組み
Anthropicの実験では、モデルが未知のネットワークデバイスを探索し、接続し、自分自身をコピーして起動させる一連のステップを個別には実行できることが確認された。現時点ではエンドツーエンドで連鎖させる部分に壁が残るが、研究者たちは「2026年内に必要な能力水準に達する可能性がある」と明記している。
拡散速度は1台あたり1日〜数日かかると推計されており、従来型マルウェアのような即時拡散ではない。だが「感染後のネットワークが中央サーバーに依存しない分散構造をとるため、一度広がると除去が非常に難しい」という点が最大の懸念だ。Claude Haiku 5.5の大幅値下げに代表されるように、小型で高性能なモデルがどんどんコモディティ化している現状を踏まえると、このシナリオの現実味は増している。
今日から確認できる3つのセキュリティ項目
Anthropicが提示した防御策を企業の現場に落とし込むと、次の3点の確認から始まる。
まず、デバイス間の大容量データ転送を検知できているかどうか。小型AIモデルのファイルは数GB規模になるため、社内ネットワーク内で発生する不審な大容量通信をアラートとして拾える仕組みが必要だ。ネットワーク監視ツールに「モデルサイズ相当の転送ルール」を追加するだけでも状況が変わる。
次に、業務用IoTデバイスの通信ログを実際に収集しているかどうか。スマートスピーカー・会議室の映像システム・オフィスのスマートロックなど、「ネットワークにつながっているが管理外」になりがちなデバイスが多い。これらのデバイス間通信をログとして記録していない企業は、まずここから手をつけてほしい。
3番目は認証設定の確認だ。デフォルトパスワードや弱い認証が残っているIoTデバイスは、自律拡散の侵入口になりえる。特に古い機種ほど更新が後回しにされやすく、コストをかけずに改善できる筆頭候補だ。
AIガバナンスとIT部門が横断的に動く理由
ChatGPTやClaude、Geminiなどの生成AIを業務で使っている企業は、すでにAIとネットワークの接続点を持っている。そこにセキュリティ設定の甘いIoTデバイスが加わると、悪意のある小型モデルが社内ネットワーク内で密かに動き続ける経路になりえる。
Anthropicが今回提案したのは、高度なゼロデイ対応ではなく「今あるはずのセキュリティ設定を実際に有効にする」という基本だ。AIガバナンス部門は自社で稼働しているAIの接続先を把握し、IT部門はIoTデバイスの認証とログ収集を整える。この2部門が横断的に動く理由として、Anthropicのこの研究発表を活用してほしい。
FREE DOWNLOAD
実務で使えるお役立ちコンテンツを無料で見る
無料会員登録で、実務で使えるAIテンプレート・プロンプト・PDFを受け取れます。
全PDFにアクセスする(無料)
無料会員登録して受け取る
「AIのセキュリティって難しそう」と感じる方も多いと思います。でも今回の話、最先端の対策よりずっと手前の話だったりするんですよね。
デフォルトパスワードを直す、通信ログを取る、大容量転送を検知する。Anthropicが提案したのはその3つで、どれも今日から着手できることでした。難しい話じゃなくて「やるかやらないか」の話というのが、個人的には刺さりました。
AIガバナンス部門とIT部門が一緒に動くきっかけとして使ってみてください。