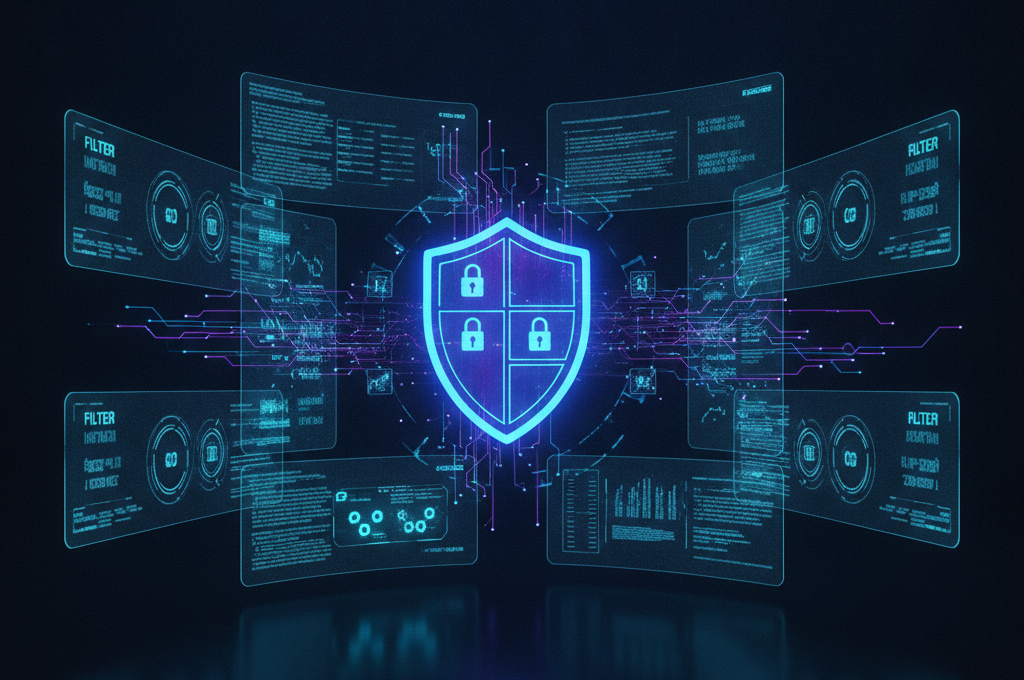
GoogleがGoogle Workspaceに新しいDLP(データ損失防止)機能を追加したことで、GeminiがDriveファイルにアクセスする際の制御が大幅に強化されました。機密ラベルやコンテンツの条件を設定すると、特定のファイルをGeminiのAI生成の入力から除外できます。Rapid Releaseドメインでは8月20日から段階的に展開されています。
機密ラベルでGeminiのDriveアクセスを絞り込む
今回の核心は、GeminiがどのDriveコンテンツを参照できるかを管理者が定義できるようになった点です。従来、GeminiはDriveへの閲覧権限があれば原則としてあらゆるファイルを読み込めました。新しいDLPポリシーでは、ファイルに付与された機密ラベルを条件として、GeminiによるAIアクセスをブロックできます。
コンテンツ条件との組み合わせも可能です。「マイナンバーが含まれるスプレッドシートをGeminiの参照対象から外す」「社外秘ラベルが付いたドキュメントはAI生成に使わせない」といったポリシーを設定できます。情報の種類と用途に応じてGeminiの参照範囲を絞り込めるため、業種・職種ごとに異なる機密管理の要件に対応しやすくなりました。
総務・法務・人事のドキュメントなど、部門によって機密レベルが異なるファイルに対して、きめ細かなポリシーを設定できるようになります。対応サービスは現在Driveから順次拡大される予定です。
既存のIRM制限はGeminiにも自動で適用される
注目すべき変更がIRM(情報権限管理)との連携です。ダウンロード・印刷・コピーを禁止したファイルに対して、GeminiはそのファイルをAI生成の入力として使わなくなりました。追加の設定は不要で、すでにIRMを適用しているファイルには即日有効になります。
機密情報を保護するために設定したIRMが、意図せずGeminiを通じて参照されるリスクはこれで解消されます。特別な操作なしに既存の設定が引き継がれる点は、設定変更のコストが高い大企業ほど恩恵が大きいです。
AIエージェントの実行にもガバナンスが入る
同時に展開されるエージェントDLPでは、Workspace Studioのフロー実行を制御できます。フローが参照するデータや出力の可視性に応じて、エンドユーザーの確認を必須にしたり、実行をブロックしたりできます。社内向けAIエージェントを構築・展開している企業には、ガバナンス面での実効性が加わります。
Google Workspaceの管理コンソールにGeminiが統合されて以降、管理者向けの制御機能は着実に拡充されています。今回のDLP強化は「GeminiがどこまでDriveを読んでいるのか分からない」という企業の不安に正面から答えるアップデートです。
Scheduled Releaseドメインは9月1日から段階展開が始まります。管理コンソールの「セキュリティ」→「データ保護」から設定できます。
FREE DOWNLOAD
実務で使えるお役立ちコンテンツを無料で見る
無料会員登録で、実務で使えるAIテンプレート・プロンプト・PDFを受け取れます。
全PDFにアクセスする(無料)
無料会員登録して受け取る
「Geminiが社内の全ファイルにアクセスできる」という前提で導入を躊躇っていた担当者には、これは朗報です。
ラベルで制御できるというシンプルな仕組みが、実務では一番使いやすい。設定の複雑さで止まることなく、まず動かせる設計になっています。
今まで「様子を見ていた」企業が、ここで動き出す契機になりそうです。